

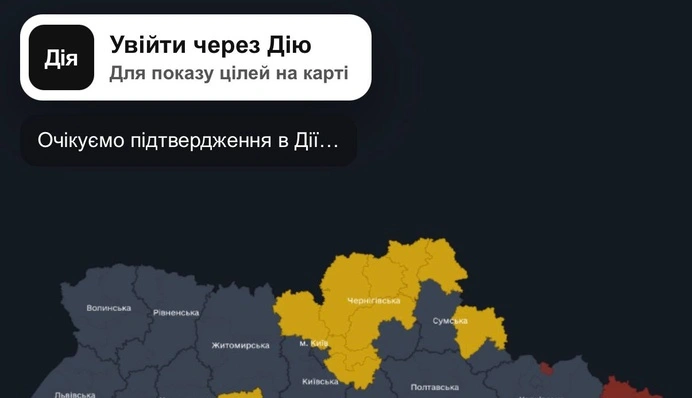

Приложение "Воздушная тревога" снова работает после технического аудита и усиления защиты. Для просмотра информации о движении враждебных целей пользователям необходимо пройти авторизацию через "Действие".
Об этом сообщило Министерство цифровой трансформации Украины.
Аудит системы провели совместно команды Ajax Systems, Stfalcon и Минцифры. По требованию Воздушных сил ВСУ, к приложению добавили авторизацию через "Действие", чтобы доступ к данным о движении враждебных целей имели только верифицированные пользователи.
В министерстве пояснили, что "Действие" не передает применение персональных данных, а лишь подтверждает прохождение пользователем верификации. Само приложение "Воздушная тревога" также не собирает и не хранит личную информацию.
Какие функции доступны без авторизации
Для использования других возможностей приложения подтверждать личность не нужно. Без авторизации можно получать уведомления о воздушных тревогах, просматривать уровни опасности и находить укрытия на карте.
В Минцифры призвали обновить приложение в Google Play или App Store, пройти авторизацию через "Действие" для доступа к информации о движении враждебных целей и использовать только проверенные сообщения Воздушных сил ВСУ.
Что предшествовало
Как писал ранее "Апостроф", официальное приложение "Воздушная тревога" подвергся хакерской атаке. Пользователи могли получить фейковые уведомления о ядерной опасности.
После этого в ГСЧС отметили, что общегосударственная система оповещения в Украине работает в штатном режиме. Все сигналы об угрозах передаются в областные военные администрации, а оттуда — в уличные системы оповещения.
Команда разработчиков приложения впоследствии объяснила, что во время кибератаки 1 ноября неизвестные получили несанкционированный доступ к интерфейсу оператора системы "Воздушная тревога", а не к мобильному приложению для конечных пользователей. В результате в систему поступили уведомления о несуществующих угрозах, однако данные пользователей не пострадали.